AI-OCRの導入を検討される際、多くのお客様から
・読み取りに使っているAIは、どこの、どんなサービスなのか
・アップロードした帳票データは、どこに保存されるのか
・そのデータは、AIの学習に使われてしまうのか
・第三者がデータを閲覧できてしまうことはないのか
といった、セキュリティに関するご質問をいただきます。
これまで、こうしたセキュリティに関するご質問には、
お問い合わせをいただく都度、個別にご説明してきました。
本記事では、AI-OCRプラグイン for kintoneの
セキュリティ対策について、まとめてご紹介します。
【この記事を読んでわかること】
・読み取りに利用しているAIエンジンの考え方
・通信の暗号化と、データが処理されるリージョン
・お客様のデータが保存される場所
・AIモデルの学習にデータが利用されないこと
・第三者によるデータの閲覧・監視がされない仕組み
・組織として取得している情報セキュリティの認証
読み取りに使用しているAIエンジンについて
AI-OCRプラグイン for kintoneは、
Microsoft社が提供する複数のAIサービスを組み合わせて、
帳票の解析を行っています。
具体的にどのAIサービスをどのように組み合わせているかについては、
製品の仕組みに関わる情報のため非公開としております。
読み取りの仕組みを詳細に公開してしまうと、
悪意のある第三者に読み取りロジックを模倣されたり、
特定のAIサービスを狙った攻撃の標的にされたりするリスクが高まります。
お客様の帳票データを安全にお預かりするための、技術的な保護策の一つとして、
あらかじめご了承いただけますと幸いです。
通信の暗号化と、データが処理されるリージョン
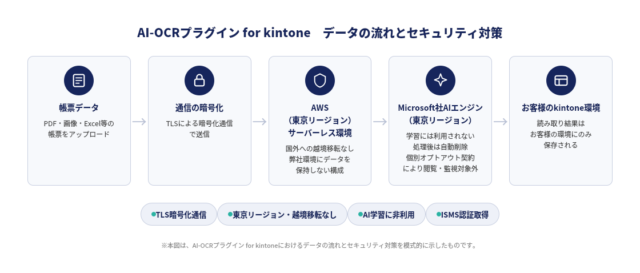
AI-OCRプラグインとMicrosoft社のAIサービスとの通信は、
TLSにより暗号化されています。
これにより、帳票データがインターネット上を送信される過程で、
第三者に内容を読み取られたり、通信経路上で改ざんされたりするリスクを防いでいます。
契約金額や個人情報を含む帳票でも、安心してアップロードいただけます。
また、AI-OCRプラグインが動作するAWSの基盤(後述するサーバーレス環境)と、
連携先となるMicrosoft社のAIサービスは、いずれも東京リージョンを利用しています。
帳票データが処理される過程全体を通じて、国外へのデータの越境移転はありません。
処理基盤の一部だけが国内、という状態ではなく、
帳票の受け取りから解析までの経路すべてが国内で完結する構成のため、
個人情報保護法をはじめとした国内の法令・ガイドラインへの対応がしやすく、
越境移転に伴う契約審査や、追加のリスク説明が不要になるという利点があります。
お客様のデータが保存される場所について
AI-OCRプラグインは、
AWSのサーバーレスコンピューティング環境(Lambda)上で運用しています。
サーバーレス環境で動作しているため、
読み取り処理が完了した後、帳票データやOCRの読み取り結果を、
弊社側の環境に保存することはありません。
お客様がアップロードされた帳票データ、および読み取り結果は、
お客様ご自身のkintone環境にのみ保存されます。
弊社側でお客様のデータを保持する仕組みにはなっていないため、
弊社の環境自体が情報漏えいの経路になることがなく、データの保存・管理・アクセス権限は、
お客様がこれまで通りkintoneの契約条件の範囲で一元的にコントロールできます。
「自社のデータが、契約したツールベンダーのどこかに分散して残ってしまう」という不安を、
そもそも持つ必要がない構成です。
AIモデルの学習にデータが利用されないこと
読み取りのためにアップロードされた帳票データは、
AIモデルの学習(トレーニング)には利用されません。
リクエストされたデータは、処理のために一時的に保存された後、
自動的に削除される仕組みになっています。
契約書や個人情報を含む帳票であっても、
その内容がAIの学習データとして蓄積されることはありません。
自社の契約金額や取引先情報、顧客の個人情報などが、
意図せずAIの学習データとして取り込まれ、
将来的に別の形で外部に出力されてしまうといった心配をせずに、
機密性の高い帳票も安心してアップロードいただけます。
Microsoft社との契約と、第三者によるデータ閲覧について
AI-OCRプラグインが連携するMicrosoft社のAIサービスについては、
Microsoft社と個別のオプトアウト契約を締結しています。
これにより、お客様の帳票データが、
Microsoft社側の人による閲覧・監視の対象から除外される契約内容となっています。
読み取りのために処理されるデータが、意図せず第三者の目に触れる心配はありません。
本来、こうしたオプトアウト契約は、
利用企業が個別にMicrosoft社と交渉して締結することは容易ではありません。
契約のハードルの高さや、交渉に必要な専門知識・時間を考えると、
多くの企業にとって現実的な選択肢ではないのが実情です。
弊社では、この契約をあらかじめ締結したうえでサービスを提供しているため、
お客様側で個別に対応いただく必要がなく、契約したその日から、
第三者による閲覧・監視の心配がない状態でご利用いただけます。
この仕組みがあるからこそ、個人情報を多く取り扱う自治体様、
厳格な情報管理体制を求められる金融機関様や大手企業様にも、
安心してご導入いただいております。
組織としての情報セキュリティ体制。まずは無料お試しで
弊社では、製品単位でのセキュリティ対策に加えて、
組織全体としてISMS(情報セキュリティマネジメントシステム)の認証を取得しています。
情報セキュリティ管理規程・リスクアセスメント規程等の社内規程を整備し、
定期的な内部監査を実施する体制のもとで、
AI-OCRプラグインの開発・運用を行っています。
どれだけAIエンジンやインフラ側のセキュリティ対策が堅牢であっても、
サービスを提供・運用する組織自体の体制に不備があれば、その安全性は十分に確保されません。
例えば、社内の情報管理がずさんであったり、
従業員のアクセス権限が適切に管理されていなかったりすれば、
技術的な対策とは別のところから情報が漏えいするリスクが生まれます。
弊社がISMS認証を取得し、社内規程・内部監査といった体制を整えているのは、
「技術は安全でも、それを扱う組織が信頼できるかどうかは別問題」という考え方
に基づいています。
AIエンジン単体のセキュリティだけでなく、それを運用する組織そのものの体制まで含めて、
安心してご利用いただけるサービスを目指しています。
今回ご紹介したように、AI-OCRプラグイン for kintoneは、
・通信の暗号化
・東京リージョンでの処理
・お客様データを弊社環境に保持しないサーバーレス構成
・AIモデルの学習にデータを利用しない設計
・Microsoft社との個別オプトアウト契約による第三者閲覧の排除
・組織としてのISMS認証取得
といった、複数の観点からセキュリティに配慮した設計・運用を行っています。
情報システム部門のご担当者様も安心してご検討いただけるよう、
今後もセキュリティに関する情報公開を進めてまいります。
AI-OCRプラグイン for kintoneは30日間の無料お試し利用が可能です。
AI-OCRプラグイン for kintoneを30日間試してみる
セキュリティ面でのご質問、その他ご相談についても
info@kandi-sol.co.jpまで
お気軽にお問い合わせください。